ubuntuusers.de

29. März 2009

Kleine Tagesaufgabe

Yvonne hat gestern angemerkt, daß die Plugins für JOSM aktueller sind als JOSM selbst. Nun soll sie nicht immer selber nach der aktuellsten Version dieser Datei schauen. Das kann wget besser:

wget -P $HOME/bin --mirror http://josm.openstreetmap.de/download/josm-tested.jar  -nd

Mit cron auch automatisch:

@daily  "/usr/bin/wget -P $HOME/bin --mirror http://josm.openstreetmap.de/download/josm-tested.jar  -nd"

Wenn cron es um 00:00 täglich nicht schafft (weil der Rechner aus ist), holt anachron den Job nach.

Danke Dirk für den Support ;-)

28. März 2009

Durch einen Blogeintrag auf dem Planeten Ubuntu bin ich eben auf eine kleine Leckerei namens Portable Ubuntu gestoßen. Mit Portable Ubuntu ist es, wie der Name schon sagt, möglich, ein virtuelles Ubuntu auf einem Windows Host laufen zu lassen ohne dabei vorher eine Installation, z.B. einer Virtualisierungssoftware, tätigen zu müssen. Sehr nett, wenn man Linux zb auf einem Betriebsnotebook laufen lassen will, auf dem man nichts installieren darf. Ähnlich dem Nahtlos Modus bei Virtualbox integrieren sich die Ubuntu Elemente in die Windows Oberfläche, sodass man on-the-fly zwischen den Systemen wechseln kann. Im Hintergrund läuft dabei Colinux, ein kleines Virtualisierungstool für Windows ohne viel Schnickschnack.

Portable Ubuntu

Portable Ubuntu

Der erste Eindruck ist größtenteils positiv. Auf der Projektseite erhält man ein ca. 400Mb selbstentpackendes Archiv, dass nach dem entpacken etwa 2 GB einnimmt. Leider ist die Doku noch nicht sehr ausführlich, was angesichts des noch sehr jungen Alters des Projekts aber nicht weiter schlimm ist, zwei Klicks auf TrayRun.exe starten dann allerdings ein kleines Tray Icon, mit dem man Ubuntu zum Leben erwecken kann. Nach wenigen Sekunden öffnet sich am oberen Bildschirmrand ein Gnome-Panel und man kann loslegen.

Die Integration von Portable Ubuntu beschränkt sich bisher auf den Nathlos Modus und ein paar Kleinigkeiten wie Copy&Paste Interaktion. Ansonsten arbeiten die Systeme scheinbar getrennt. Das virtuelle Ubuntu verfügt über eine Netzwerkanbindung über NAT und bindet das Laufwerk C des Windows-Systems in den Ordner /mnt ein. Inwieweit man Colinux anderweitig konfigurieren kann, muss ich noch ergründen.

Und zum Schluss noch ein kleines Schmankerl: Im Gegensatz zu vieler anderer Software für Windows verlangt Portable Ubuntu keine Administratorrechte und läuft nur mit Benutzerrechten – so zumindest laut dem Autor des Blogeintrages aus dem Ubuntu Planet. Die Angaben des Taskmanagers scheinen das zu bestätigen.

Update 30.03: Nachdem ich nun ein paar Stunden mit Portable Ubuntu gespielt habe, flaut die Begeisterung auch wieder ab. Zwar scheint alles auf den ersten Blick recht flott zu laufen, leider fängt die virtuelle Maschine sobald ich eine PDF öffne gewaltig das Husten an. Das Scrollen geht dann nur sehr zäh und der Seitenaufbau dauert bald 20s. Sehr schade, die nächsten Releases werde ich mich aber wieder anschauen, evtl tut sich ja in der Richtung etwas.


Ubuntu unterstützt zwar von Haus aus das Lesen und Schreiben von mit NTFS formatierten Festplatten, jedoch kann der Partitionseditor GParted mit NTFS erstmal recht wenig anfangen.

Merke: Wenn man nun doch mal eine (externe) Festplatte mit NTFS formatieren will muss, installiert man einfach das Paket ntfsprogs und GParted kann plötzlich NTFS Partitionen anlegen. :-)

(Warum ist auf der Ubuntu Live Cd eigentlich GParted dabei, aber bei der Installation von Ubuntu wird es jedoch leider nicht mit installiert?)

Hallo liebe Lesergemeinde,

nach längerer Zeit veröffentliche ich nun mal wieder einen Eintrag. In einem früheren Artikel habe ich schon darüber berichtet, wie mit wenig Aufwand TexLive 2008 auf einem Ubuntu System installiert werden kann. Zu einer der aufregensten Neuerungen zu dieser Distribution gehört ein eigener Paketmanager. Mit ihm ist es möglich neue Pakete direkt im System zu installieren ohne extra die *.sty Dateien etc. händisch in die entsprechenden Ordner zu kopieren und ins System zu integrieren, zudem können Pakete aktualisiert und gelöscht werden.

Der Paketmanager kann sowohl über die Konsole als auch übereine GUI gesteuert werden, auch wenn ich zugeben muss, dass die GUI nicht mehr wirklich zeitgemäß aussieht.

Ich werde hier nur kurz die GUI vorstellen, will man den Manager über die Konsole steuern, hilft die Dokumentationsseite des Paketmanagers sehr gut weiter.

Die GUI startet man mit dem Befehl

tlmgr --gui

Nun bekommt man folgende Oberfläche zu Gesicht. Zu allererst muss die aktuelle Paketliste aus dem Internet geladen werden. Die offizielle Paketquelle ist bereits voreingestellt, so dass nur noch auf den Button “Laden” gedrückt werden muss. Will man eine alternative Quelle verwenden, kann dies mit dem Button “Ändern” eingestellt werden. Nun hat man verschiedene Tabs zur Auswahl, die eigentlich selbsterklärend sind. Die beiden wichtigsten sind sicherlich “Installation” und “Aktualisieren”. Über das Suchfeld findet man dabei seine gewünschten Pakete sehr schnell. Vielmehr kann man zu diesem Programm eigentlich gar nicht mehr sagen, außer dass die Oberfläche einer Überarbeitung bedarf, denn sie nutzt die Grafikbibliothek PerlTK.

Paketmanager TexLive 2008

EDIT:

Ich habe noch ein paar Korrekturen:

1. Ich habe vergessen zu erwähnen, dass der Paketmanager natürlich als sudo ausgeführt werden muss, ansonsten kann man natürlich keine Pakete unter /usr/local/… installieren.

2. Beim händischen Kopieren des texlive Ordners funktioniert zwar Kompilieren via Kile und Konsole. Ich hatte mit dem Paketmanager nur probiert, ob er startet und die Pakete anzeigt. Dabei ist mir leider nicht aufgefallen, dass er keine Pakete als Installiert markiert! Der Paketmanager erkennt demnach keine installierte TexLive Distribution. Dies ist mir aufgefallen, als ich in der Konsole den Befehl:

sudo tlmgr update --all

ausgeführt habe. Das führte zu der Fehlermeldung:

Fundamental package bin-texlive not present, that is sooo bad.
Serious error, bin-texlive not found

Das ist natürlich sehr schlecht, da somit keine Aktualisierungen rein kommen. Bei einer Installation mit der Option die Symbolischen Links im Systemverzeichnis zu generieren tritt das Problem nicht auf.

Allerdings hat man mit dem Fehler auch Probleme, wenn man ein Ubuntu Upgrade startet. Da werden nämlich die alten TexLive Pakete wieder drüber installiert :-/

Da ich keine Lust habe alle halbe Jahre die Netzinstallation die Ewigkeiten dauert zu wiederholen, habe ich mir das TexLive Iso Image heruntergeladen und von diesem installiert. Nun war innerhalb von Minuten die Distri drauf. Leider sind die Pakete nicht sonderlich aktuell, so dass ein zusätzliches Update nötig wird. Nach der Umstellung auf die Installationsresourcen aus dem Netz:

sudo tlmgr -location http://mirror.ctan.org/systems/texlive/tlnet/2008 update --all

kommen eine ganze Reihe von Paketen zusammen. Insgesamt ist die Aktualisierung aber weniger Zeitaufwendig als eine Neuinstallation!

So dies war nun ein etwas längerer Nachtrag, aber wichtig für alle, die meine Installation nachgemacht haben.

Bei manchen Plugins fragt man sich auch wer sich da Gedanken gemacht hat(wenn überhaupt?!). StatPress die FeedSubscribers-Option. 134 Subscribers ist mri dann doch etwas sehr viel vorgekommen, bzw so viel gelesen werden trau ich noqqe.de dann doch nicht zu. Jedesmal wenn man per GoogleReader die Feeds abruft gibts einen Subscriber mehr auf der Score-Liste weils immer über nen anderen Server/Bot läuft. Deswegen kommen die hohen Zahlen zustande.

Deshalb bin ich jetzt wie zypral und die meisten Blogger zu feedburner gewechselt. Die FeedURL hab ich dahingehend umgebogen sodas auch diese URL im Blog steht.

http://feeds2.feedburner.com/noqqe

Beim Thema Zugriffs-Statistiken ist es ungefähr das selbe. Aber da werd ich mir noch was geeignetes raussuchen. Ich denke das ganz normale WordPress-Plugin.

Desweiteren gibts bald paar neue Kategorien – die sich beim posten ergeben :)

Und zum Schluss noch das QuickUpdates – Widget. Mir gehts in letzter Zeit oft so das ich was zu sagen hab aber nicht die Zeit / das Thema nicht den Umfang das es für einen Blogpost reicht. Deshalb musste ich mich bei -.- Twitter -.- bedienen, weil ich nichts vergleichbares mit dem pluginumfang finden konnte. Aufjedenfall ist das Widget jetzt rechts zu finden. Und auch als RSS-Feed gibts die QuickUpdates :) Würde mich zwar wundern wenns jemand abonniert aber Service ist alles :) Den Button muss ich noch bisschen verändern aber das kommt auch in Kürze.

Greez, Flo

Es sind zwar heute keine Sicherheitsupdates für den Kern von Ubuntu vorhanden, aber doch immerhin für das wohl meist genutzte Programm auf meiner Ubuntu-Kiste: Für den Browser Firefox. Und ich weiss auch gar nicht so genau, was mit diesem Update repariert, verbessert oder geändert wird, aber ich halte es für eine beruhigende Situation, dass offenbar relevante Sicherheitsupdates rasch zur Verfügung stehen.

Firefox 3.08

Offensichtlich stopft dieses Update ein Loch, das beim Parsen von XSL-Dateien hätte ausgenutzt werden können. Ich erachte es als sehr positiv, dass von Seiten Mozilla und Ubuntu so rasch auf solche Sicherheitsrisiken reagiert wird. All diese Dienstleistungen beziehe ich ja einfach so, ohne eine wirkliche Gegenleistung zu geben. Ich bin noch immer fasziniert von der ganzen Gemeinschaft rund um Debian, Ubuntu, Mozilla und andere “OpenSource-Institutionen”.

Ähnliche Artikel

  • Keine ähnlichen Artikel vorhanden

27. März 2009

bossprefs1 Hat man nach dem Jailbreak des iPhones Zugriff auf die Cydia-Repos, gibt es neben der Installation des OpenSSH-Servers, des BSD-Subsystems und den GNU-Tools noch wenigstens zwei weitere Programme, die man haben muss: BossPrefs und imaSafari.

Mit BossPrefs kann man einzelne Dienste des iPhones wie EDGE, W-LAN und OpenSSH-Server deaktivieren, wenn man sie nicht benötigt. Das hilft besonders beim Stromsparen und man kann durch fleißigen Gebrauch die Akku-Laufzeit in etwa verdoppeln. Letzteres hängt natürlich stark davon ab, was man mit dem iPhone so alles anstellt. Außerdem kann man mit einem "Knopfdruck" den Apple App Killswitch deaktivieren, also die nette Funktion, die es Apple per Fernsteuerung erlaubt, unerwünschte Apps auf dem iPhone zu löschen.

Mit der Safari-Erweiterung imaSafari erhält man in den "Einstellungen" unter dem Menü-Punkt "Safari" einen zusätzlichen Schalter, der es erlaubt, das Laden von Bildern zu deaktivieren. Das ist sehr nützlich, wenn man ohne W-LAN-Verbindung surft, bzw. wenn man die Geschwindigkeit des mobilen Safaris weiter steigern will.

Ubuntu

Ich habe mir heute einmal die Mühe gemacht und mein Ubuntu 8.10 auf die Beta-Version von Ubuntu 9.04 aktualisiert.

Das Update lief soweit problemlos. Nur die Internetverbindung war nach dem Paket-Download für ca. 2/3 der Installationszeit weg. Ansonsten lief alles ganz gut durch. Gedauert hat der Spaß ungefähr ein wenig mehr als 1,5 Stunden.

Bootvorgang
Der Bootvorgang und dessen Beschleunigung war ja eines der Hauptziele für die kommende Ubuntu-Version. Man kann davon halten was man möchte - ob es nun notwendig ist oder nicht - aber das Ziel haben sie jedenfalls erreicht. Dauerte ein Bootvorgang bei mir unter Intrepid noch 49 Sekunden startet mein Jaunty nun in nur noch 35 Sekunden.

Bootchart Intrepid Bootchart Jaunty

Notifications
Die neuen Benachrichtigungen in Jaunty sind nett, aber kein unbedingtes Muss. Allerdings scheinen die auch noch ein wenig Bug-behaftet zu sein. Wenn ich mit der Maus drauf gehe blendet sich die Benachrichtigung aus. Daran muss man sich erst einmal gewöhnen.

Compiz
Zu diesem Thema habe ich eine für mich gute und eine für mich schlechte Nachricht. Die gute ist, dass dieser lästige Grafikbug meiner ATI-Karte (Bei Videos ist nur ein flackern zu sehen, was das anschauen von Videos bei eingeschalteten Compiz unmöglich macht) scheint mit dem neuen Grafiktreiber behoben zu sein. Die schlechte Nachricht ist, dass Compiz unglaublich langsam geworden ist, sodass es (für mich) derzeit kaum Sinn macht Compiz einzuschalten. Bis zum fertigen Release ist aber noch ein wenig Zeit. Also hoffen wir mal das beste. Ich kann allerdings auch noch eine Weile ohne Compiz leben.

Start- und Login-Bildschirm
Die neuen Start- und Login-Bildschirme von Jaunty sind in meinen Augen gut gelungen und sind recht nett anzusehen. Dies ist für mich aber eher eine Nebensächlichkeit.

Buttons fehlen(?)
Unter System fehlen nun die Buttons “Bildschirm sperren”, ” user abmelden” und “Ausschalten”. Ist das so beabsichtigt? ich weiß es nicht. Vielleicht haben sich die Entwickler gedacht, dass das Applet fürs Panel ausreicht?

Strg + Alt + Backspace
Die abgeschaltete Funktion (Reset des X-Servers) habe ich gleich wieder aktiviert. Dass das deaktiviert wurde fand ich nicht so toll. Das ist aber meine persönliche Meinung.

Gesamteindruck
Bis auf die oben genannten Punkte fallen keine großartigen Änderungen auf, die beim ersten Anschauen ins Auge stechen. Beim ersten Start gab es gleich 3 Fehlerberichte, nach dem zweiten Starten tauchten diese aber bisher nicht noch einmal auf.

Hier sei noch einmal erwähnt, dass Jaunty noch in der Entwicklung ist und daher nicht auf Produktivsystemen eingesetzt werden sollte.

Ich geb hier ja Recht wenig meine Meinung zu irgendwelchen Webservices ab, weils mich teils auch einfach nicht Intressiert welche ehemals tollen “Dienste” sich selbst ins aus treiben. Ich weiss nicht vielleicht liegts dran das german-bash.org mittlerweile jeder kennt, aber mich spricht das ganze immer weniger an. Auf german-bash.org kommen alle heilige Zeit mal 15 freigeschaltene Zitate, Im IRC-Chat darf man nicht idlen… und überhaupt nur joinen nach Registration. Ganz zu schweigen von dieser Sache mit “german-blog.org“. Wenn ihr mich fragt ein Schuss ins Knie. Dieses ständige aufeinander rumgereite warum wieso weshalb welche Kommentare freigeschalten/nicht freigeschalten wurden intressiert doch wirklich niemanden. Und vor allem News und Blog? O_o An das ganze andere Ansichtsgelänkel was dort abläuft möcht ich garnicht erst denken. Einfach nur stupide. Klar die Anzahl der Einsendungen gepaart mit der Faulheit der Admins ist eine Herausforderung.
Aber dann sollen sie gefälligst nicht so anspruchsvoll sein :-/ und den Usern auch mal das Gefühl vermitteln das da noch was passiert. Stattdessen sitzen die netten Herren Mac_Fly und Co auf ihrem “ach so hohen” Tron. Wenn sie meinen. german-bash ist für mich definitv aus dem Reader gestrichen. Grade weil ich erst neulich eine wirklich nette, schöne alternative gefunden habe.
ibash.de :) Super Sache, nette schnelle regelmäßige Posts die auch noch 100mal lustiger sind :) . Was will man mehr?
go ibash.de go!

Diese Woche hat auf mein bitten hin Martin seinen aktuellen Stand der Entwicklung seines Carrier2 gesendet! :-)

Da ich kein installiertes Windows habe, musste wine dran glauben. Zu meiner (und Martin's) Überraschung funktioniert das Game mit wine schon ganz gut. Ich kann rumfahren, fliegen, ballern, den Fabriken beim bauen zuschauen, mich auf der Map umsehen, den Autopilot beobachten, wenn er seine diletantischen, aber lustig anzusehenden Versuche unternimmt, den Manta auf Kurs zu halten. Das look and feel ist wirklich sehr nah am Original. Was noch fehlt, sind die diversen Verteidigungsanlagen des Carrier, aber sonst macht das Game schon einen (fast) fertigen Eindruck. Das bestätigt nur die ToDo-until-Alpha List, die sich der Entwickler selbst gegeben hat und mittlerweile schon ziemlich kurz geworden ist.

Derzeitiges Manko beim Betrieb mit wine: Ich schaffe es nicht, das Game in der nativen Auflösung zu betreiben, sondern es funktioniert nur in der Fallbackauflösung 800x600. (err:x11settings 11DRV_ChangeDisplaySettingsEx No matching mode found 800x600x32 @75! (XRandR))

Eigentlich hatte ich mich ja schon aufgrund fehlender kaufmännischer Inhalte auf eine Ablehung eingestellt. Heute morgen kam dann trotz allem die Genehmigung des Projektantrages! Thema “Planung und Integration einer Firewall-Lösung auf Basis von Shorewall mit VPN-Verbindung”. Shorewall ist genau genommen ein ip-tables Front-End Debian Paket mit dem sich sehr leicht eine Firewall aufbauen lässt. Läuft übrigens auch auf noqqe.de :)

Wenn ich die Präsentation gehalten habe wird die 10-15 seitige Dokumentation hier im Blog unter Publications anzusehen sein :) Drückt mir die Daumen… Ich habs nötig :) Am 29. Mai ist Abgabe.
Greez, Flo

Ich habe von der Arbeit einen Dell Laptop mit Dockingstation erhalten. Auf Empfehlung eines Kollegen habe ich dann ein Debian installiert. Zu Hause kam dann die Überraschung:

Installierte Kernelversion war 2.6.26. Die WLAN Karte wird aber erst mit dem Kernel 2.6.27 aufwärts unterstützt. Also habe ich dann mal flux ;-) einen neuen Kernel kompiliert. Danach das VirtualBox Kernelmodul neu erstellt und den Nvidia Treiber neu eingespielt. Nun geht alles was ich will. Am Wochenende wir dann noch der aktuelle Desktop durch KDE 4 ersetzt.

Es handelte sich um eine Intel 5000N Karte, für diejeniegen die es interresiert. Das einzige was noch nicht so recht will sind die Fenster Rahmen in den Java Anwendungen. Mal sehen was es da für eine Lösung gibt.

Weitere Artikel:

Hallo!

 Mit dieser kurzen Anleitung möchte ich euch heute zeigen, wie man mit einem kurzen Skript die Betreffe eingehender E-Mails von einem Googlemail-Konto mit conky anzeigen kann, ohne dabei die offiziellen Befehle $pop oder $imap zu gebrauchen.

Notwendig hierfür ist ein ausführbares Skript namens mails.sh, welches in ~/.conky/ gespeichert werden sollte und folgenden Inhalt hat:

#!/bin/bash
echo   > /tmp/mails_full.txt
wget -q  https://mail.google.com/mail/feed/atom --user=<benutzername@googlemail.com> --password=<passwort> -O /tmp/conkymail.rdf
cat /tmp/conkymail.rdf |grep -v "<summary>" | grep -m 5 title | sed  's/<title>//g' |  sed  's/<\/title>//g' > /tmp/mails_full.txt
cat /tmp/mails_full.txt | sed 's/^ *//;s/ *$//' | sed 's/[\t]//g' | sed 's/ü/ue/g' | sed 's/ä/ae/g' | sed 's/ö/oe/g'

wobei die Variablen <benutzername> und <passwort> durch entsprechende Angaben ersetzt werden sollten Laughing

 In die.conkyrc kann man das ganze mittels

 ${execi 120 "/home/<benutzer>/.conky/mails.sh"}

integrieren.

 Von nun an wird alle 2 Minuten das Googlemailkonto nach neuen Mails abgefragt, wobei nur die neusten 4 Mails angezeigt werden.

ACHTUNG: Das Googlemail Passwort liegt dann im Klartext auf der Festplatte. Es ist hierbei nicht mehr vor unbefugtem Zugriff geschützt!

Viel Erfolg und viel Spaß damit!

26. März 2009

Am kommenden Mittwoch feiert das RadioTux ein Fest. Acht Jahre existiert das Internet Radio nun schon. Eine ganz beachtliche Zeitspanne, wenn man sie dem schnelllebigen Gebaren im und durch das Internet gegenüberstellt, finde ich. Und die Technik vor acht Jahren war wohl noch nicht so ausgereift; Internet Radio gab es zwar schon recht häufig, aber die Zugangsgebühren zum Internet waren noch fast zu teuer, um Radio zu hören.


RadioTux

Und so dürfen die Hörer wohl am kommenden Mittwoch, den 1. April 2009, eine etwas spezielle Sendung erwarten. Ich durfte ja ein Teil der Mannschaft in Chemnitz an den Linux-Tagen kennen lernen und mit ihnen Radio machen. Das hat grossen Spass gemacht und nun kann ich zum Geburtstag vom RadioTux einen kleinen Beitrag beisteuern. Da ich nicht schon wieder nach Deutschland reisen kann, liefere ich einen Podcast ab, der dann über das Radio gesendet wird. Geplant habe ich einen technischen Beitrag, aus Sicht eines simplen Users - wie ich einer bin - und zur Planung klemmte ich mir die Neuentdeckung namens XMind unter den Laptop und schrieb ein kurzes Manuskript. Der Podcast dauert dann wohl etwa zwölf Minuten.

shutter

Übrigens habe ich das obige Bild mit dem Tool erzeugt, worüber ich berichten will. Mehr dann am kommenden Mittwoch, wenn es heisst: Happy Birthday RadioTux!

Ähnliche Artikel

Dank Qts QGtkStyle - was in Ubuntu Jaunty Jackalope 9.04 automatisch mitinstalliert wird - kann man mittlerweile Programme, die auf dem Qt-Toolkit basieren, auch unter GNOME im nativen Kleid der GNOME Desktopumgebung laufen lassen. So sehen sie dann nicht mehr wie ein Fremdkörper aus. Dazu muss man die KDE-Programme einfach via

$ foobar -style GTK+

starten. Probleme machen jedoch noch Programme, die ihre eigenen Bibliotheken mitbringen. Üblicherweise sind dies proprietäre Anwendungen wie bspw. Skype oder Google Earth. Für GE hat Pavel Rojtberg jedoch eine schöne Lösung parat

Ausgehend von einer Installation von Google Earth 5.0 aus den Medibuntu-Quellen muss man Google Earth die mitinstallierten Bibliotheken klauen, dann lässt sich GE auch im GTK-Kleid starten. Dazu muss man erst in das passende Verzeichnis wechseln.

$ cd /usr/lib/googleearth    # auf einem 32-bit System
$ cd /usr/lib32/googleearth  # auf einem 64-bit System

und dann die Bibliotheken umbenennen.

$ sudo mv libQtCore.so.4 libQtCore.so.4_bak
$ sudo mv libQtGui.so.4 libQtGui.so.4_bak

Pavel löscht sämtliche libQt-Bibliotheken, was ich keine gute Idee finden, denn ohne die mitgelieferte libQtWebKit.so.4 beispielsweise will Google Earth bei mir gar nicht laufen. Von daher, nennt nur diese beiden Dateien um!

[UPDATE]
Damit auch Webseiten innerhalb von GE aufgerufen werden können - das passiert bspw. wenn man auf eines der Wikipedia-Symbole in der Karte klickt - muss noch das Paket libqt4-webkit nachinstalliert werden.

$ sudo apt-get install libqt4-webkit

[/UPDATE]

Danach könnt ihr GE via

$ googleearth -style GTK+

starten und kommt dann in Genuss, dass GE sich (fast) perfekt in euren GNOME Desktop einbindet.

Der Vergleich: Google Earth im nativen GTK-Look

Der Vergleich: Google Earth im nativen GTK-Look

Damit man in Zukunft Google Earth nicht immer über das Terminal starten muss, um den GTK-Look zu bekommen, sollte man noch den Eintrag von GE in das Startmenü anpassen, dazu bearbeitet man die /usr/share/applications/googleearth.desktop mit Root-Rechten und passt die Zeile Exec… wie folgt an.

[Desktop Entry]
...
Exec=googleearth -style GTK+
...

Danach kann bekommt jeder Anwender des Systems automatisch Google Earth im GTK-Look zu Gesicht.

Als Schlusswort vielleicht nochmal extra der Hinweis. Dies klappt NUR mit Google Earth 5.0 und Ubuntu Jaunty, bzw. einem System wo QGtkStyle nachträglich installiert wurde. Wer auf einem älteren System nicht basteln will, dem bleibt nur der Clearlooks-Stil, den ich schon einmal unter Google Earth an die Desktopumgebung anpassen beschrieben habe.

25. März 2009

Gestern Nachmittag hat sich ein Teil meiner Server-Hardware entschieden, sich in einem Rauchwölkchen aufzulösen. Mein Vater hatte schon ein paar Tage vorher komischen Geruch bemerkt, aber dashielt er für normal ^^ …

Heute blieb mir dann nur ein Provisorium, da Mainboard, Prozessor und Netzteil den Geist aufgegeben haben.

Alter ausgeschlachteter Server

Alter ausgeschlachteter Server

Provisorium

Provisorium

Netzwerkkarten

Netzwerkkarten

Notfallsystem

Notfallsystem

Festplatten

Festplatten

Impressum und Lizenz: http://www.naturalnik.de/wordpress/impressum/

Share

flattr this!

Es gibt sie ja unzählige im Internet, so lustige Messageboxen mit fehlerhaften Texten, falschen Übersetzungen oder komischen Tastenbelegungen.

Doch ich hätte nicht gedacht, dass ich selbst mal auf so eine treffe und das gerade noch unter Linux!

lol

Passiert ist es mir beim Tool KGrab, welches Printscreens vom Bildschirm oder von einem bestimmten Sektor erstellen kann. Der Höhepunkt, obwohl ja beide Buttons zum Überschreiben führen sollten, hat keiner der beiden funktioniert :D

Es grüßt der Tuz. Nachdem ich meinen Laptop erfolgreich mit Linux Kernel 2.6.29 versorgt habe, habe ich mich an das upgrade unseres Root-Servers gemacht. Der lief bis heute noch auch Etch mit einem 2.6.23.rc6 Kernel :-)

Auf dem Server, wenn man nicht selber Hand anlegen kann ist man ja eher etwas gehemmt, mal eben so Distributionsupgrades und Kernel updates zu machen. Jedenfalls geht mir das so. Nun wars soweit. Das Upgrade auf Lenny lief wie erwartet völlig problemlos durch. Der Apache hat zwar jetzt beim starten gemeckert,  "Warning: SuexecUserGroup directive requires SUEXEC wrapper." aber da alles noch funktioniert ist das zweitrangig. Als ich die Erfolgsmeldung an meine Mitsteiter senden wollte, habe ich dann doch noch ein Problem erkannt. Die Mail ging nicht raus, weil angeblich das Passwort nicht stimmte, oder der Dienst nicht verfügbar war, wie icedove meinte. Doch im mail.log auf dem Server war nichts auffälliges zu sehen. Auch keine Login failed Meldungen! Ich habe dann über Tante google hier die Lösung gefunden :Nach Upgrade von Debian Etch zu Lenny: cannot connect to saslauthd server: Permission - OVH-Forum. Allerdings brauchte und durfte ich nicht die OPTIONS= in /etc/default/saslauthd anpassen. Also fürs Protokoll: Auf mit ispconfig Installation konfigurierten Debian Etch muß man nach dem upgrade auf Lenny folgenden Schritte durchführen:

dpkg-statoverride --add root sasl 710 /var/spool/postfix/var/run/saslauthd

adduser postfix sasl

/etc/init.d/saslauthd restart

/etc/init.d/postfix restart

Der neue 2.6.29 hat jede Menge neues zu bieten, das zähle ich hier nicht auf, denn das kann man auf kernelnewbies im Detail nachlesen. Gründe für mich, nun den neuen Kernel zu verwenden ist u.a. der nun im staging Zweig des Kernels neu hinzugekommende Treiber für mein oled Display. Nun ist per default der Treiber als Modul vorhanden und ich brauche nicht immer extra den Treiber compilieren und erspare mir dadurch manuelle Arbeit. Staging Driver werden nicht per default angeboten, sondern man muß explizit unter Option->show all options den Haken setzen. Damit nicht genug, man beachte die im Screenshot grün markierten Checkboxen. Quasi doppelt gemoppelt. :-) Beim booten wird einem dann der folgende Text um die Ohren gehauen. Klingt gefährlich, nicht wahr? (Ps: weil der Font im xconfig so groß ist, musste ich den Screenshot etwas faken, ein shot alleine passte nicht auf meinen Desktop). Kleine Googlehilfe: Mein System meldet nun bei uname -a Linux Asus 2.6.29logo #1 SMP PREEMPT Wed Mar 25 14:55:05 CET 2009 i686 GNU/Linux


[   10.011317] asus_oled: module is from the staging directory, the quality is unknown, you have been warned.
[   10.015468] asus-oled 5-7:1.0: Attached Asus OLED device: G1/G2 [width 128, pack_mode 0]

In den dmesg kam noch der Hinweis, das die Firmware für mein wlan veraltet ist.
[   28.915757] iwl3945 0000:03:00.0: firmware: requesting iwlwifi-3945-2.ucode
[   29.068179] iwl3945: iwlwifi-3945-2.ucode firmware file req failed: Reason -2
[   29.068265] iwl3945 0000:03:00.0: firmware: requesting iwlwifi-3945-1.ucode
[   29.139876] iwl3945: Loaded firmware iwlwifi-3945-1.ucode, which is deprecated. Please use API v2 instead.
[   29.139985] iwl3945: Firmware has old API version. Expected 2, got 1. New firmware can be obtained from http://www.intellinuxwireless.org.
[   29.140091] iwl3945 loaded firmware version 2.14.1.5

Deshalb habe  iwlwifi-3945-ucode-15.28.2.8.tgz von intellinuxwireless.org geholt und mit cp iwlwifi-3945-ucode-15.28.2.8/iwlwifi-3945-2.ucode /lib/firmware/ an die richtige Stelle kopiert.

[   24.453142] iwl3945 0000:03:00.0: firmware: requesting iwlwifi-3945-2.ucode
[   24.545729] iwl3945 loaded firmware version 15.28.2.8

 Hier sieht man nicht nur die Bestätigung, das die richtige Firmware geladen worden ist, sondern auch, das das booten offensichtlich 5 Sekunden schneller war. Vielleicht(hoffentlich) liegt es daran, das ich den bootparameter fastboot übergeben habe ....

[update 01.04.09:] Ich kann nun mit Sicherheit behaupten, das das nervige sata Problem endlich beseitigt ist. (siehe auch dem Artikel mit den Samsungplatten)

Pentest oder auch Penetration-Test sind Sicherheitstest, wo ein Hacker, mit dem Einverständnis des Opfers versucht in ein Firmennetzwerk einzudringen.

Einer Firma hilft ein solcher Test zum Bestätigen, dass das eigenen Netzwerk (fast) sicher ist oder um eben Sicherheitslücken aufzudecken.

Jedoch hat nicht jeder das Wissen oder das Geld um einen solchen Test durchzuführen, doch Sicherheit sollte jeder geniessen können. Um dieses Problem auszuhebeln gibt es fix fertige Scanner, welche ein komplettes Netzwerk auf die neusten Exploits prüfen.

Welche Lücken gibt es?

Einer der besten dieser Scanner ist Nessus. Dieser ist in einer gratis Version verfügbar. Der Scanner erhält nach einer Gratis-Registrierung alle 24 Stunden die neusten Exploits und Sicherheitslücken und kann diese bei einem neuen Scan auch gleich einsetzen.

Nessus gibt es als Server und als Client. Man hat somit auch die Möglichkeit Nessus auf einem Server zu installieren und sich dann mit dem Client darauf einzuloggen.

Für die Installation habe ich ein kleines Script erstellt, welches alle Vorgänge beinahe automatisch durchführt. Oder man führt die folgenden Schritte aus:

Zuerst müssen wir Nessus installieren:

sudo apt-get install nessus nessusd

Nun müssen wir einen User hinzufügen:

sudo nessus-adduser

Hier muss man einen Usernamen eingeben, mit welchem man sich auf dem Nessus-Server einloggt. Bei Authentication kann man einfach ENTER drücken. Nach der Eingabe des Passwortes werden die Regeln definiert. Hier kann man getrost die Standardeinstellungen stehen lassen und nach einer kurzen Wartezeit mit Strg + D die Konfiguration abschliessen.
Damit man immer die aktuellen Exploits erhält, muss man sich gratis registrieren. Dies kann man hier machen: http://www.nessus.org/plugins/index.php?view=register

nessus-fetch --register $code

Nun kann man seine Plugins updaten:

sudo nessus-update-plugins

und schlussendlich den Server starten:

sudo /etc/init.d/nessusd start

Nun fügen wir noch einen Eintrag hinzu, damit der Server beim Starten des PC automatisch auch startet:

sudo update-rc.d nessusd defaults

Nun können wir Nessus starten. Das starten dauert ein bisschen, da neben dem laden aller Plugins auch noch die neusten runtergeladen werden:

nessus

Nun haben wir Nessus installiert. Doch nach einem Scan wissen wir erst, wo es eine Lücke gibt, nicht aber wie man sie ausnutzt.

Dazu haben wir das Metasploit Framework.

Die Exploits

Leider ist Metasploit nicht auf den Packetservern verfügbar. Deshalb muss man sich die Installation von hier besorgen.

Zur Installation kann man wieder mein Script verwenden oder folgende Anleitung verwenden.

Zuerst brauchen wir das aktuelle Framework. Dieses ist gepackt in einem Archiv also müssen wir zuerst entpacken:

tar -xzf framework-*

Da Metasploit auf Ruby basiert, brauchen wir noch den passenden Ruby-Hintergrund:

sudo apt-get install ruby libruby libgtk2-ruby libglade2-ruby libopenssl-ruby -y sqlite3*

Nun erstellen wir einen Ordner:

sudo mkdir /opt/metasploit

Und verschieben unsere Daten in den Ordner:

sudo mv framework-X.X/* /opt/metasploit/

Das Framework selbst gibt es als GUI, Webservice oder Konsole. Aufgerufen werden diese mit folgenden Befehlen:

/opt/metasploit/msfgui
/opt/metasploit/msfweb
sudo /opt/metasploit/msfconsole

Der Server ist dann unter der URL http://localhost:55555 verfügbar. Es ist jedoch empfohlen, die Konsole zu verwenden, da nur da alle Funktionen verfügbar sind.

Wie es nun weiter geht, dass muss jeder selbst raus finden, da sogenannte “Hack-Anleitungen” (ob für gute oder schlechte Zwecke) illegal sind. Ich weiss nicht einmal, ob es erlaubt ist die folgenden zwei Links zu posten:

Tutorial Part 1: http://www.ethicalhacker.net/content/view/227/24/
Tutorial Part 2: http://www.ethicalhacker.net/content/view/238/24/

Auf Seilo @ Geeky Ogre wurde gerade eine kurze Videopreview von Gnome-Zeitgeist vorgestellt.

Was ist das? Vor allem ist es ein Feature, das in Gnome integriert werden soll. Aktivitäten werden einer Zeitleiste zugeordnet. In dem Video kann man Videodateien, Texte und sogar besuchte Seiten erkennen.

Ergo ist es ein bisschen mehr. Diese zeitliche Einordnung ist eine andere Möglichkeit, die eigenen Dateien zu verwalten. Statt zu fragen: "Wo habe ich das vorhin gespeichert" kann man einfach beim Zeitpunkt "vorhin" nachschauen.

Denkbar sind noch viele weitere Anwendungsfälle, wenn man das Prinzip ausweiten sollte. Zeitliche Zuordnung lässt Schemata erkennen - z.B. "welche Programme werden immer nach dem Login gestartet?". Das würde einige interessante Funktionen ermöglichen.

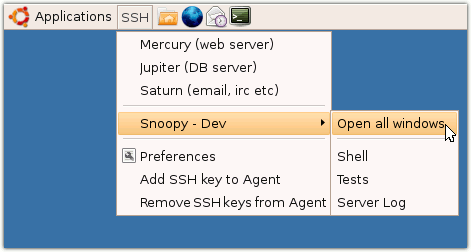
Ich habe in den letzten Monaten ja schon immer mal wieder ein GNOME Panel Applet vorgestellt und heute bin ich auf ein weiteres sehr praktisches Applet gestoßen. Es heißt und SSHMenu. Mit diesem Applet ist es möglich mit zwei Klicks eine SSH-Verbindung zum Host seiner Wahl aufzubauen. Gerade wenn man öfter SSH-Verbindungen zu anderen Rechner aufbaut, ist dieses Tool nützlich.

Man kann SSHMenu aus den Quellen installieren:

sudo apt-get install sshmenu-gnome

Danach wird das Applet auf gewohnte Weise dem Panel hinzugefügt. Leider passt es sich nicht so schön in das Theme ein.

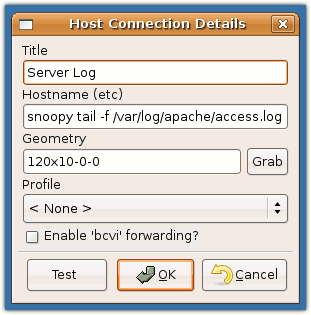
Bei der Konfiguration hat man sehr viele Möglichkeiten. Eine gute Übersicht findet man hier. So ist ohne Probleme möglich einen anderen Port anzugeben oder sogar die Position des Terminalfensters zu beeinflussen. Weiter kann jeder SSH Session ein bestimmtes Profil zugeordnet werden.

Quelle der Bilder: http://sshmenu.sourceforge.net

Kommentar hinzufügen

Durch einen Artikel auf Linuxdevices.com bin ich auf eine kurze Reportage zu einem Linux-Botnet aus “geknackten” Kabel- und DSL-Routern gestoßen: Larry Seltzer berichtet in der eWeek von einem Psyb0t getauften Netz, das ausschließlich aus DSL- und Kabelroutern der MIPSEL-Architektur basiert.

Betroffen sind offensichtlich Router mit schwachen Administrationspasswörtern, bei denen teilweise das Administrationsfrontend auf der WAN-Seite zugänglich war. Offenbar fand keine Modifikation des persistenten Speichers statt, so dass ein harter Reset genügt, um dem Spuk ein Ende zu bereiten — das Botnet soll abgeschaltet sein und keine weiteren Router identifizieren. Mit Routern wie der FRITZ!Box hätten die Botnet-Programmierer die Möglichkeit gehabt, durch ein paar Zeilen in der /var/flash/debug.cfg die Änderungen zu speichern.

Angesichts der weiter steigenden Fähigkeiten moderner DSL-Router, die als Datenablage im Heimnetz dienen und mittlerweile moderate Rechenleistung bereitstellen, entsteht ein interessantes Bedrohungsszenario, bei dem gehackte Boxen den Datenverkehr belauschen, Mail- oder Login-Passwörter für Shoppingportale über unverschlüsselte Verbindungen abhören oder Spam verschicken — einzelne Spam-Mails, Listen mit Mailadressen und einen SMTP-Client für den Versand, der auch mit Queueing auf Greylisting reagiert, lassen sich in wenigen hundert kB unterbringen.

Seltzer behauptet, dass der Hauptgrund dafür, dass es keine Botnets für Linux-Desktops gibt, darin liegt, dass der durchschnittliche Nutzer erfahrener als sein Windows-Kollege ist. Dem kann ich mich weitgehend anschließen. Nicht ganz d’accord bin ich mit der Behauptung, dass es sich um das erste Linux-Botnet handelt: Viele schlecht gewartete und anschließend “aufgemachte” Linux-Rootserver, die zum Spam-Versand oder für Wörterbuch-Passwort-Attacken missbraucht werden, weisen Botnet-Charakter auf — auch wenn es sich meist nur um Dutzende bis wenige Hundert beteiligte Rechner handeln dürfte und nicht um eine sechsstellige Zahl wie im vorliegenden Fall.

Für meinen eeepc suchte ich ein Stück Software, um damit e-Books zu lesen. Unter Ubuntu fand ich dann relativ schnell den FBReader. Das Teil gibt es aber auch für so manchen andere Plattform. Auf dem eeepc konnte ich die Software einfach installieren, da sie in den Quellen geführt wird:

sudo apt-get install fbreader

Das Teil versteht recht viele Formate, die es auch direkt aus Archiven (ZIP, TAR etc.) lesen kann. Aber leider kann der FBReader keine PDF-Dateien lesen, was bei der Häufigkeit von PDF-Ebooks noch ziemlich wichtig wäre, finde ich.

FBReader

Klar, PDFs liessen sich auch mit dem Document Viewer oder per Acrobat Reader ansehen, aber komfortabler wäre es schon mit einem EBook-Reader, alleine schon wegen dem Lesefluss. Ich suchte nach einem Converter, um die PDF-Files beispielsweise nach *epub zu wandeln, fand aber nichts Brauchbares.

Wahrscheinlich sitzen bei mir Härdöpfel (Kartoffeln) auf den Augen, so ich nichts finden kann. Oder ist die Welt der eBook-Reader (Software, nicht Hardware) wirklich so mager?

Ähnliche Artikel